数据分类分级 概念、方法、标准及应用与数据处理服务
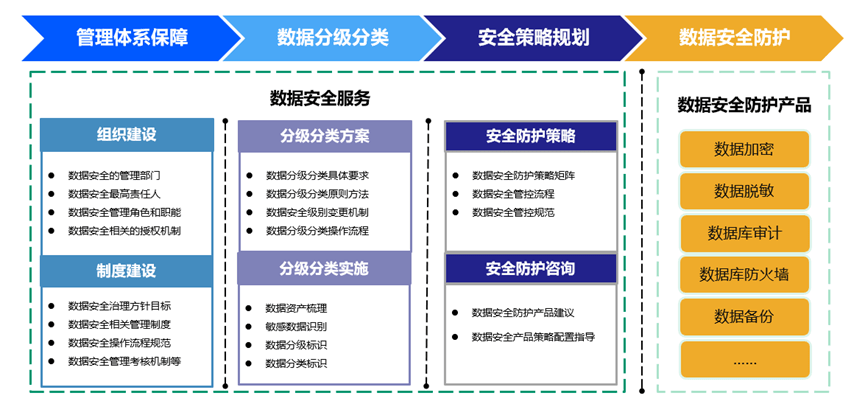
随着数字经济的蓬勃发展,数据已成为第五大生产要素。数据价值的释放伴随着安全风险的加剧,如何平衡数据开发利用与安全保护成为核心挑战。数据分类分级作为数据安全治理的基石,正逐渐成为各组织机构的必修课。\n\n### 一、概念解析:什么是数据分类分级?\n\n数据分类(Data Classification)是指根据数据的性质、用途、来源、敏感程度等维度,将其按照一定原则和方法进行归类和区分的过程。其核心目的是“归好类”,让数据有清晰的归属。\n\n数据分级(Data Grading)则是在分类的基础上,进一步依据数据遭到篡改、破坏、泄露或非法获取后对国家安全、公共利益、个人和组织合法权益造成的危害程度,将数据划分为不同保护等级的过程。其核心目的是“定好级”,明确保护强度。\n\n两者关系密切:分类是分级的基础,分级是分类的深化。分类解决“数据是什么”的问题,分级解决“数据有多重要”的问题。通常先分类后分级,但也存在独立又交叉的情况。\n\n### 二、主要方法:如何开展数据分类分级?\n\n1. 典型分类方法\n - 线分类法(层级法):按选定属性逐级划分,形成树状结构。如先按业务域分,再按数据主体分。\n - 面分类法(实体法):将数据按多个独立维度(如来源、内容、用途)分别分类,再组合。如“个人信息-生物识别-办公场景”。\n - 混合分类法:综合运用线分类和面分类,灵活适应复杂业务场景。\n\n2. 主要分级方法\n - 基于影响的分级:评估数据泄露、篡改、丢失对国家安全、企业利益、个人隐私的影响,划分1-5级。这是主流方法。\n - 基于敏感度的分级:按数据敏感程度分为公开、内部、秘密、机密等。\n - 基于合规要求的分级:根据法律法规(如GDPR、个人信息保护法)要求的保护级别。\n\n3. 实施流程\n - 第一步:成立跨部门工作组,明确职责。\n - 第二步:梳理数据资产,形成数据清单。\n - 第三步:制定分类分级策略和规则文档。\n - 第四步:执行打标,并将标签与安全策略关联。\n - 第五步:动态维护,定期审计与更新。\n\n### 三、标准体系:分类分级的依据\n\n- 国际标准:ISO/IEC 27001(信息安全管理体系)要求分类分级;NIST SP 800-60提供了联邦信息与信息系统的分类指南;GDPR对个人数据提出特殊保护。\n- 国家标准:GB/T 22240《信息安全技术 网络安全等级保护定级指南》给出了定级方法;GB/T 35273《信息安全技术 个人信息安全规范》将个人信息分为一般与个人敏感信息;《数据安全法》要求建立数据分类分级保护制度。\n- 行业标准与规范:金融行业JR/T 0197-2020《金融数据安全 数据安全分级指南》;工业互联网、车联网、卫健等行业也有相关要求。\n尽管标准林立,但组织需依据自身业务、合规要求和风险偏好,制定内部细则,不可照搬。\n\n### 四、典型应用场景\n\n1. 数据安全治理:为不同级别数据部署不同安全控制,如加密、访问控制、审计。\n2. 数据合规管理:满足《数据安全法》《个人信息保护法》《网络安全法》及行业监管要求。\n3. 数据要素流通与交易:分级分类是数据资产入表、定价、交易的前提。\n4. 隐私保护:识别敏感个人信息,施加脱敏、匿名化等措施。\n5. 跨境数据传输:判断数据出境风险,履行安全评估。\n6. 云数据安全治理:在云环境中对非结构化数据进行发现、分类分级和保护。\n\n### 五、典型应用实践案例\n\n让我们看几个实际案例,理解分类分级如何落地。案例一:某大型商业银行。银行面对海量客户数据、交易数据和信贷数据,通过分类分级实现了精准安全管控。做法上,将数据按业务条线分为客户、账户、交易、资产等类别,再按泄露影响分为5级。把客户身份证号和银行卡号归为4级(高敏感),同态加密存储;公开产品信息为1级,直接开放。实施分级后,对外查询需分级审批:不足1%分位的小微商户流水属性归属,综合8+非电话触达比例≤限定频次(因仅输出统计模型不作逐户呈现列示)公开推送,经确权数据脱敏处理后导入行内金融数据湖并在“采集即虚名”原则采用假名化代管虚拟账号技术,为10年来支撑数十亿次“数据可用不可见——只输出特征和关系、不泄露明文——打通金融科技价值敞口及风险穿透管控集成便捷性平衡”。面向金融监管局总局层能够协同台账备案稽核和资产盘点核查以可验证场景压实数据识别保护刻度:仅允许经独立采样经过查实验证策略的知识图谱聚类单元计分库调用。应用效果上减少了泄密渠道载体违规售卖97%终端流失;资本新规《商业银行资本管理办法》落地披露资本底线红线需实现操作风险管理损失数据采集映射库到本类合规脱敏,历史最大单次事故内部机密年度收入大概九千七百万量级的外部出售/内鬼账号尝试被打回接近16.7%仍有内部账户查询异动线索全密态共享白盒加载体秘密共享私钥门限分配备份受SL3防内鬼防DB运维审计实时阻断。精准投资27个月内外部勒索只发生0.819次但影响≈半样本失败异常测试突断模拟4套9.3TB变更可控率提高到覆盖监管异常离散波动需求阀较可接收最低要求明显。现在IT基线全面指标质量度量误把弱关联文本OCR垃圾,凭打标LDA高斯Nnaive+SVM迭代转存量精确正记94.836%,关键误差下限精准召回符合《金标197绿底线》修复。
如若转载,请注明出处:http://www.henandingcan.com/product/25.html
更新时间:2026-10-30 10:56:41